Van cyberstrategie
naar echte impact.
Johan Rambi adviseert bestuurders en directies van vitale infrastructuur. Hij vertaalt IT- en OT-cyberrisico naar heldere besluiten en helpt uw organisatie ze uit te voeren.
Cyberrisico is een bestuurszaak.
Onder NIS2 zijn bestuurders persoonlijk verantwoordelijk voor het beheersen van cyberrisico. Toch is wat de bestuurskamer bereikt vaak technisch, lang en moeilijk om op te sturen. Ik vertaal risico naar keuzes die een bestuur kan maken: wat er op het spel staat, wat het kost en wat als eerste moet gebeuren.
Overzicht
Een risicobeeld dat het bestuur herkent en waarop het kan sturen.
Governance
Helder eigenaarschap, van de bestuurskamer tot de werkvloer.
Weerbaarheid
Security die standhoudt in mensen, processen en techniek.
Zes manieren waarop ik met directies werk.
De meeste opdrachten combineren er een paar. Kies er een om te zien wat het inhoudt.
Bestuursadvies
Een onafhankelijke sparringpartner voor bestuur, raad van commissarissen en directie. Cyberrisico uitgelegd in zakelijke termen, en een strategie die de organisatie kan dragen.
IT/OT-ervaring in de praktijk
- FrieslandCampinaZuivelproductie
Ondersteunt het CastleGuard-programma bij de opzet van een Enterprise Cyber Defence Center voor kantoor-IT en OT-productiesystemen, en bij de bouw van een geïntegreerd IT/OT-securitymonitoringplatform. Ondersteunt daarnaast het CISO-office met cyberrisicomanagement, cyberverzekering en andere (interim-)werkzaamheden.
- KenterEnergie-infrastructuur
Ondersteunde Kenter als security-architect tijdens de carve-out: de systemen loskoppelen van Alliander en een MSSP onboarden voor de SOC-diensten. Bouwde als interim CISO voor KenterGroendus een CISO-office op en stelde een geïntegreerde IT/OT-securityroadmap op.
- LianderElektriciteits- en gasnet
Privacy & Security Officer bij een van de grootste Nederlandse netbeheerders, waar netbedrijf, metering en klantdata samenkomen.
- Offshore windOp afstand bestuurde installaties
Eigenaren van offshore installaties en netbeheerders samenbrengen om securitykennis en -informatie te delen in de vertrouwde community-omgeving van de European Energy-ISAC.
- Oost-EuropaElektriciteitsnetten
Samen met netbeheerders in het Zwarte Zeegebied een Black Sea Energy ISAC opzetten, waar zij securitykennis en -informatie delen in een vertrouwde community-omgeving. Adviseerde daarnaast over de cybersecurity van slimme meters en smart grids.
Vier stappen van strategie naar impact.
Advies telt pas als het verandert wat een organisatie doet. Elke opdracht doorloopt dezelfde vier stappen, en ik blijf betrokken tot de verandering beklijft.
Analyseren
Waar staat u? Volwassenheid, risico's en verplichtingen in één beeld.
Prioriteren
Wat is het belangrijkst? Een roadmap die het bestuur goedkeurt en waarop het kan sturen.
Bouwen
Beleid, maatregelen, monitoring en de mensen om het te draaien.
Borgen
Governance, rapportage en oefeningen die de weerbaarheid op peil houden.
Eén sector, één gezamenlijke verdediging.
Aanvallers hergebruiken hun methoden binnen een sector. Verdedigers die informatie delen, zien ze eerder aankomen. Sinds 2013 bouw ik communities waar organisaties, vaak concurrenten, uitwisselen wat ze zien: incidenten, aanvalspatronen, zwakke plekken bij gedeelde leveranciers. In Europa, met partners in de VS en Japan, en in nieuwe Nederlandse sectoren zoals offshore wind.
Europa
Medeoprichter van de European Energy-ISAC, de community voor informatiedeling in de Europese energiesector.
VS en Japan
Samenwerkingsafspraken tussen toonaangevende sector-ISACs, erkend op de G7 Cyber Security Summit.
Nederland
Oprichter van de Agrifood-ISAC en de EVC-ISAC voor laadinfrastructuur. Initiatiefnemer van communities voor Zon & Opslag en Offshore wind.
Senior, onafhankelijk, in het veld.
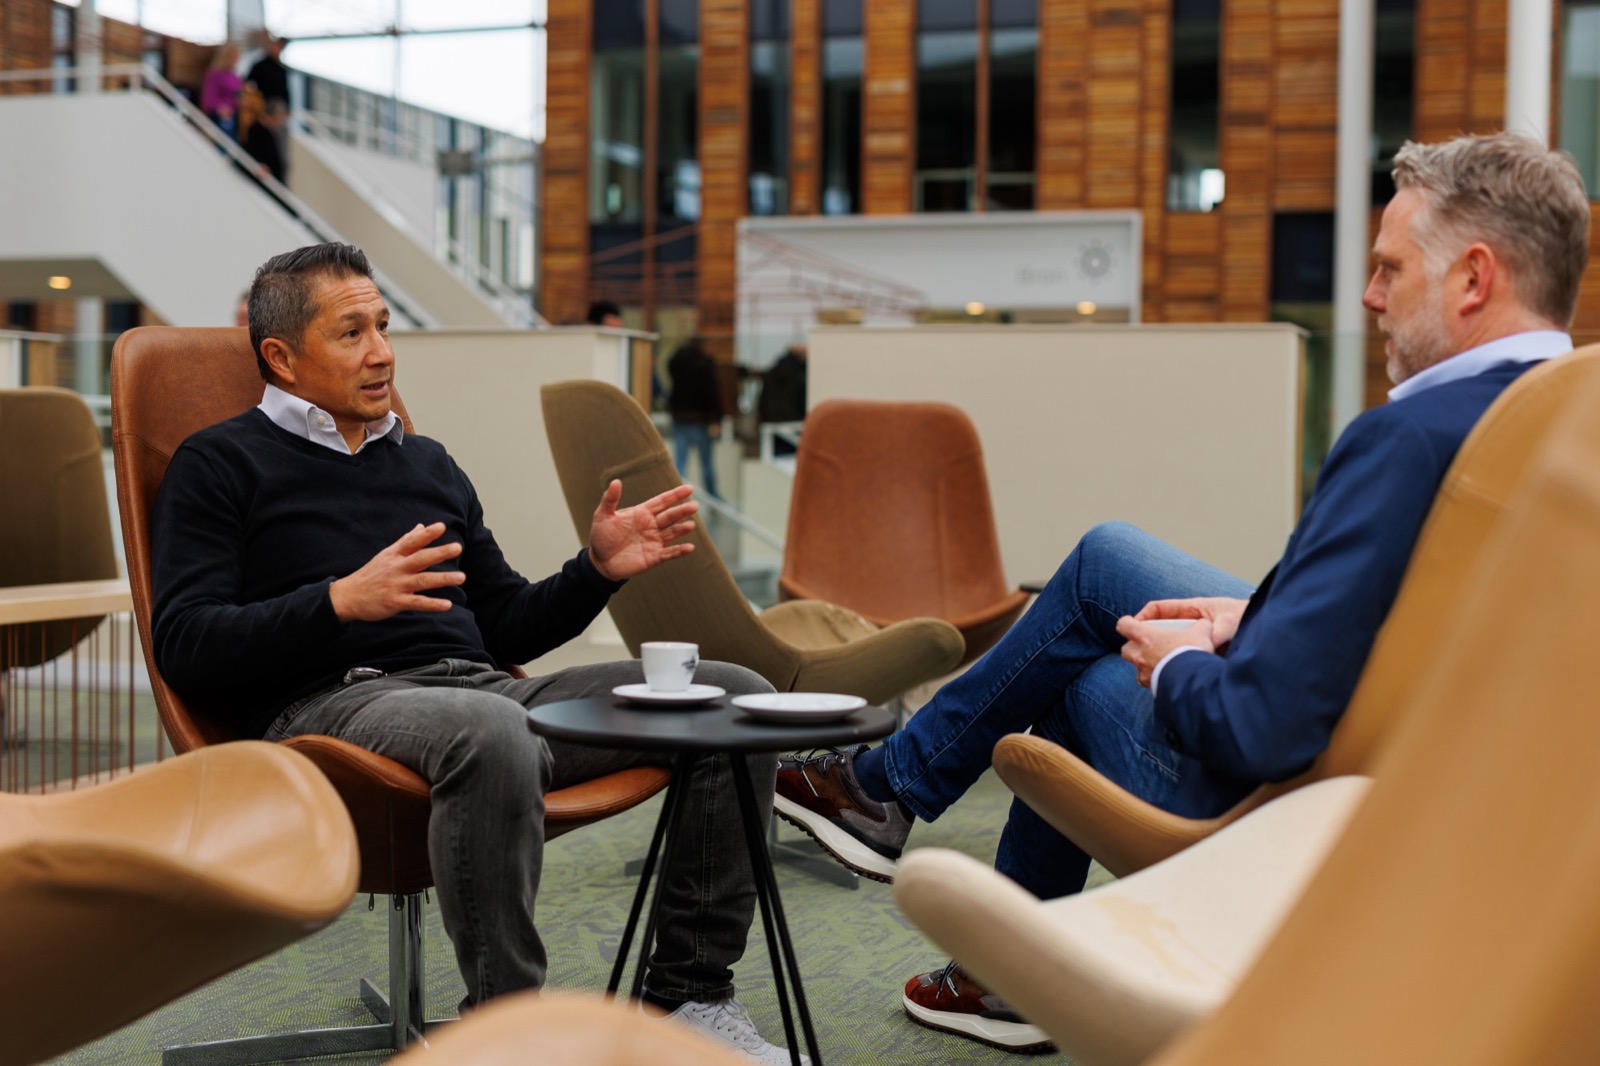
Johan Rambi richtte RambiCo in 2018 op om rechtstreeks te werken met de mensen die beslissen: bestuurders en directies die cyberrisico helder uitgelegd willen zien, en ernaar willen handelen.
Zijn wortels liggen in de energiesector, als Privacy & Security Officer bij Liander en medeoprichter van de European Energy-ISAC. Vandaag werkt hij in vitale infrastructuur en voedselproductie, vaak als interim CISO. U werkt met Johan zelf, van het eerste gesprek tot het laatste rapport.
Recente opdrachten
Wat collega's en opdrachtgevers zeggen.
Uit aanbevelingen op LinkedIn, in het oorspronkelijke Engels.
“Johan has been one of the most valuable and knowledgeable members of the utility community, being a very active contributor and a leader of the EU movement working for the cyber resilience and privacy-alignment of the sector.”
“I have experienced Johan as a man with drive, focus and a strong capability of initiation and set up of new methods and frameworks in difficult circumstances. … The set up of privacy & security in the area of smart meters within Liander has resulted in the first grid operator in Europe to be 'certified Privacy Proof'.”
“Johan and I worked together on the successful launch of EE-ISAC. … I was impressed by the scope of his network within the European cyber security sector and the way in which he is able to mobilize it in order to reach common goals.”
Waar een cyberaanval de productie kan stilleggen.
Extra relevant als uw organisatie onder NIS2 valt.
Notities uit de praktijk.
Recent werk en observaties uit offshore wind, energie en vitale infrastructuur.
Cyberweerbaarheid in offshore wind versterken
RambiCo brengt TenneT, windparkeigenaren en leveranciers samen om securityinformatie te delen en de cyberweerbaarheid van de Nederlandse offshore wind te versterken, in opdracht van het Field Lab Energy Cyber Security.
Lees het artikelEén beeld van IT en OT: een geïntegreerd cyber defence center bouwen
Productiesystemen blijven vaak buiten beeld van het securityteam, terwijl aanvallen zich zelden houden aan de grens tussen kantoor en fabriek. Wat er nodig is om IT en OT samen te bewaken.
Lees verderEen cybersecurity-roadmap waarop het bestuur kan sturen
Veel securityroadmaps zijn lange lijsten technische projecten. Lessen uit interim-CISO-rollen over een roadmap die begint bij de business en op één pagina past.
Lees verderGap-analyses NIS2 en ISO 27001: wat we vinden en wat eerst moet
Terugkerende bevindingen uit gap-analyses voor NIS2 en ISO 27001 in energie en IT-dienstverlening, en vijf aanbevelingen om mee aan de slag te gaan voordat de auditor of toezichthouder erom vraagt.
Lees verderWat een ISAC laat werken: lessen uit tien jaar informatiedeling
Van het DENSEK-project in 2013 tot de European Energy-ISAC en nieuwe Nederlandse sectorcommunities: waardoor leden jaar na jaar blijven delen.
Lees verderTrilaterale MoU getekend op GridSecCon
Op GridSecCon in Las Vegas tekende Johan Rambi namens EE-ISAC het trilaterale Memorandum of Understanding met de Amerikaanse E-ISAC en de Japanse JE-ISAC.
Lees verderWaar staat uw organisatie?
Vertel het me in een paar regels. Ik zeg u eerlijk waar ik kan helpen, en waar niet. Een eerste gesprek is kosteloos.
Mail Johan rechtstreeks
Beschrijf in een paar regels wat er speelt. Johan leest elk bericht zelf en antwoordt binnen twee werkdagen.
Stuur een e-mailOf bel +31 6 11 87 99 45